Phishing-Schutz in Microsoft 365: So schützen Sie Ihr Unternehmen
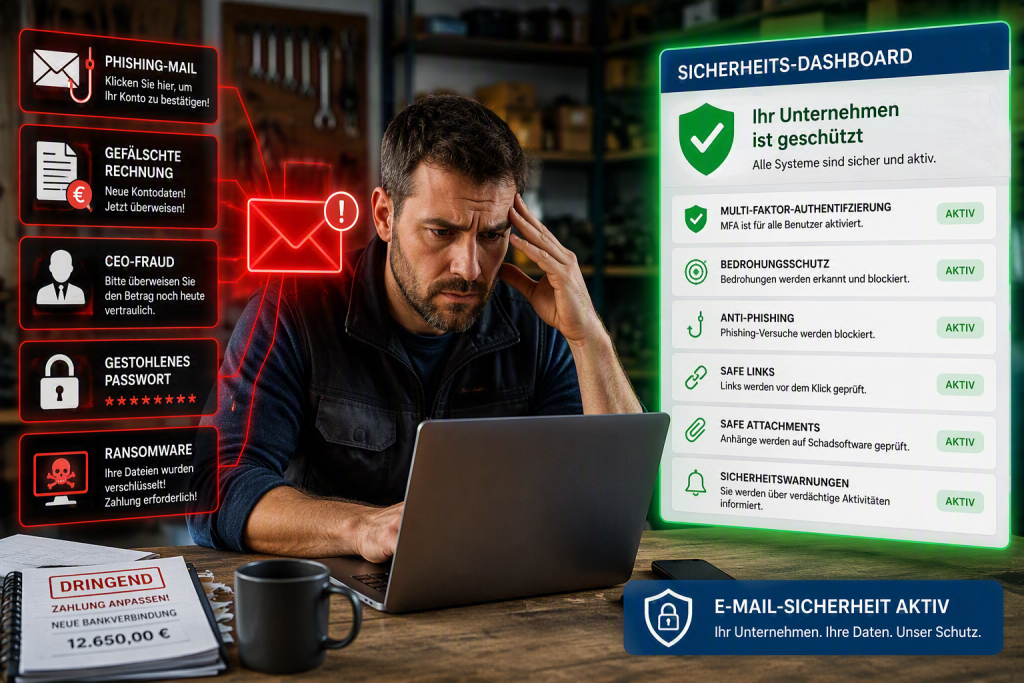
Die größte Gefahr kommt oft per E-Mail
Die meisten Cyberangriffe beginnen nicht mit einem Hackerangriff, sondern mit einer einzigen E-Mail. Gefälschte Rechnungen, vermeintliche Microsoft-Nachrichten oder täuschend echte E-Mails von Kunden und Lieferanten können zu erheblichen Schäden führen.
Besonders Handwerksbetriebe und KMU sind gefährdet, da Sicherheitsfunktionen in Microsoft 365 oft nicht vollständig genutzt werden.
Was ist Phishing?
Phishing ist der Versuch, Passwörter, Microsoft-365-Zugangsdaten, Bankdaten oder andere vertrauliche Informationen zu stehlen. Angreifer geben sich häufig als Microsoft, Banken, Lieferanten, Kunden oder sogar als Geschäftsführer aus.
- Typische Folgen eines Phishing-Angriffs
- Rechnungsbetrug durch manipulierte Zahlungsdaten
- CEO-Fraud und unberechtigte Überweisungen
- Übernahme von Microsoft-365-Konten
- Identitätsdiebstahl
- Malware- und Ransomware-Infektionen
- Betriebsunterbrechungen und Datenverlust
Warum Handwerksbetriebe besonders betroffen sind
Handwerksunternehmen verarbeiten täglich Angebote, Rechnungen, Aufträge und Lieferantendokumente. Dadurch gehören E-Mails mit Anhängen und Links zum Arbeitsalltag. Genau diese Prozesse nutzen Cyberkriminelle gezielt aus.
Microsoft 365 bietet Schutz, der oft nicht genutzt wird
Viele Unternehmen verlassen sich auf die Standardkonfiguration. Dabei bietet Microsoft 365 bereits leistungsstarke Sicherheitsfunktionen:
- Anti-Phishing-Schutz
- Anti-Spam-Filter
- Safe Links
- Safe Attachments
- Schutz vor Identitätsmissbrauch
- Sicherheitswarnungen und Überwachung
In der Praxis sind diese Funktionen jedoch häufig unvollständig eingerichtet oder deaktiviert.
Die wichtigsten Sicherheitsmaßnahmen
Eine sichere Microsoft-365-Umgebung sollte mindestens enthalten:
- Multi-Faktor-Authentifizierung (MFA)
- Anti-Phishing-Richtlinien
- Schutz vor CEO-Fraud
- Überwachung verdächtiger Anmeldungen
- Regelmäßige Mitarbeiterschulungen
- Aktuelle Microsoft Defender-Richtlinien
Microsoft-365-Sicherheitsanalyse für Unternehmen
Wir prüfen Ihre Microsoft-365-Umgebung auf Sicherheitslücken und Optimierungspotenzial:
- MFA und Benutzerkonten
- Microsoft Defender-Konfiguration
- Anti-Phishing- und Anti-Spam-Richtlinien
- Schutz kritischer Benutzerkonten
- Sicherheitswarnungen und Anmeldeprotokolle
Sie erhalten konkrete Handlungsempfehlungen zur Verbesserung Ihrer E-Mail-Sicherheit.
Fazit
Phishing zählt zu den größten Cyberrisiken für Unternehmen. Bereits eine einzige erfolgreiche E-Mail kann zu Datenverlust, Identitätsdiebstahl oder hohen finanziellen Schäden führen. Mit einer professionellen Microsoft-365-Konfiguration, Microsoft Defender und MFA lässt sich das Risiko deutlich reduzieren.
Microsoft-365-Sicherheitsanalyse
Lassen Sie Ihre Microsoft-365-Umgebung überprüfen und erfahren Sie, wie gut Ihr Unternehmen gegen Phishing, CEO-Fraud und E-Mail-Angriffe geschützt ist. Wir zeigen Ihnen konkrete Maßnahmen zur Verbesserung Ihrer IT-Sicherheit.
Bild: KI generiert
Anti-Phishing CEO-Fraud Datenschutz E-Mail-Sicherheit Handwerk IT IT-Sicherheit MFA Microsoft 365 Microsoft Defender Phishing Ransomware Sicherheitsanalyse